
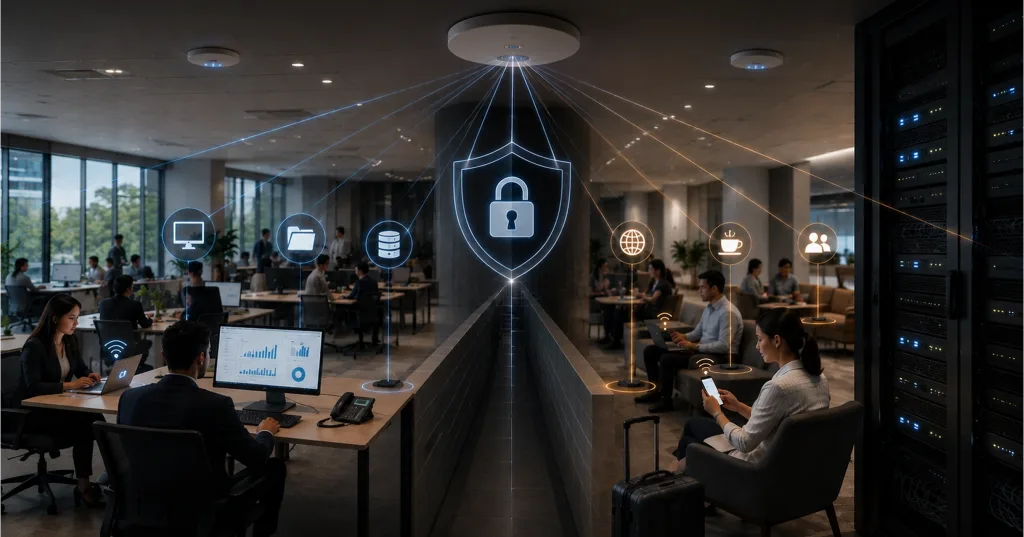
Yüzlerce cihazın aynı Wi-Fi ağını paylaştığı kurumsal alanlarda güvenlik, sadece güçlü bir şifre belirlemekle sağlanamaz. Şirket içi hassas verileri korumak ve ağ performansını en üst düzeyde tutmak için misafir ile çalışan trafiğini ayırmak bir tercih değil, zorunluluktur. WifiSpot’un sunduğu VLAN yapılandırması ve Cihaz İzolasyonu çözümleriyle ağınızda maksimum güvenlik ve kesintisiz bant genişliği sağlamanın yollarını keşfedin.
Ancak ağ altyapısında gerekli ayırımlar yapılmadığında internete bağlanan her yabancı cihaz, (bir ziyaretçinin cep telefonu, bir tedarikçinin laptopu veya akıllı bir cihaz) şirketinizin iç ağı için potansiyel bir siber tehdide dönüşebilir.
Daha da önemlisi, aynı fiziksel ağ kablolarını ve Access Point donanımlarını kullanan misafirler ile çalışanların trafiği birbirine karıştığında hem veri güvenliği riske girer hem de ağ hızı ciddi oranda düşer. Peki, bu karmaşanın önüne geçmek ve siber riskleri sıfırlamak için hangi teknolojiler kullanılır?
1. Sanal Ağlarla Bölümleme: VLAN (Virtual Local Area Network) Nedir?
En basit anlatımıyla VLAN, tek bir fiziksel ağ altyapısını sanki birbirinden tamamen bağımsız birden fazla kablolu/kablosuz ağ varmış gibi mantıksal olarak bölme işlemidir.
Bir kurumsal binada çalışanların bağlandığı ağ ile müşterilerin bağlandığı WiFi ağının aynı fiziksel anahtarlar (Switch) ve Access Point’ler üzerinden yayın yapması oldukça yaygındır. VLAN teknolojisi sayesinde bu iki trafik dijital bir duvarla birbirinden ayrılır:
• Çalışan / Şirket Ağ Grubu (VLAN 10): Şirket sunucularına, ortak dosya klasörlerine, yazıcılara ve yetkilendirilmiş veritabanlarına erişebilir.
• Misafir Ağ Grubu (VLAN 20): Yalnızca dış dünyaya (İnternet) erişebilir. Şirket içi cihazların hiçbirini göremez, IP adreslerini tarayamaz ve yerel ağdaki veri trafiğine müdahale edemez.
Bu ayrım yapılmadığı takdirde misafir ağına bağlanan kötü niyetli bir kullanıcı, basit ağ tarama yazılımlarıyla şirketinizin muhasebe bilgisayarına veya ortak depolama alanlarına ulaşma riski taşır.
2. Yan Yana Bağlı Cihazları Birbirinden Gizlemek: Cihaz İzolasyonu
VLAN ile çalışan ve misafir ağlarını birbirinden ayırdık. Peki, sadece misafir ağının (VLAN 20) kendi içerisindeki onlarca yabancı cihazın birbiriyle iletişim kurmasını nasıl engelleriz? İşte bu noktada devreye Cihaz İzolasyonu (Client Isolation) girer.
Normal şartlarda aynı WiFi ağına bağlı iki cihaz (örneğin bir otel lobisinde veya kafede yan yana oturan iki müşterinin telefonu) varsayılan olarak birbirini görebilir. Bu durum, siber saldırganların aynı ağdaki diğer kullanıcıların şifrelenmemiş trafiğini dinlemesine veya cihazlarına sızmasına zemin hazırlar.
3. Gürültülü Ağ Trafiğini Engellemek: Broadcast (Yayın) Trafiğinin Sınırlandırılması
WiFi ağlarının yavaşlamasının arkasındaki en büyük gizli nedenlerden biri Broadcast (Yayın) trafiğidir. Akıllı telefonlar, yazıcılar ve bilgisayarlar ağa bağlandıklarında sürekli olarak “Ben buradayım, ağda kimler var?” anlamına gelen sinyal paketleri yayınlarlar.
Ağda yüzlerce cihazın bulunduğu senaryolarda bu yayın paketleri devasa bir dijital gürültü yaratır. Trafiğin izole edilmediği durumlarda bu paketler tüm ağa yayılır, kablosuz frekansları doldurur ve internet hızının aşırı derecede yavaşlamasına neden olur.
VLAN ve cihaz izolasyonu yapılandırması, bu yayın paketlerini yalnızca kendi küçük grubuna hapsederek kablosuz havadaki gürültüyü keser ve ağ performansının her zaman yüksek kalmasını sağlar.
WifiSpot İle Ağ Güvenliği ve Performans Yönetimi
Karmaşık teknik terimler ve zorlu konfigürasyon süreçleri gözünüzü korkutmasın. WifiSpot, sahadaki karmaşık ağ mimarilerini son derece pratik ve güvenli bir şekilde yönetmenizi sağlar.
• Gelişmiş Gateway Donanımları: Yüksek paket işleme kapasitesine sahip FR3S, X64-i3 ve X64-i5 Gateway modellerimiz ile VLAN trafiğinizi donanım seviyesinde sıfır gecikmeyle yönlendiririz.
• WiFi 6 Teknolojili Access Point’ler: AC240, AC780 ve AX820 ürün ailemiz, yayın aşamasında Cihaz İzolasyonunu (Client Isolation) tek tıkla aktif etmenize olanak tanır.
• Tam Yasal Uyum (5651 & KVKK): Misafir ağınız VLAN ile izole edilirken, bağlanan kullanıcılar Captive Portal ekranından SMS veya WhatsApp doğrulaması ile geçerek 5651 Sayılı Kanun’a uygun olarak zaman damgasıyla loglanır.
Şirket Ağınızı Siber Risklerden Koruyun
Ağ altyapınızdaki güvenlik açıklarını kapatmak, misafir ve çalışan trafiğinizi izolasyon standartlarına kavuşturmak ve projenize özel teknik mimariyi planlamak için WifiSpot ile hemen iletişime geçin.